

Почему coding agent требует процесса, а не просто промпта
AI-агент для программирования отличается от обычного чат-бота тем, что работает не только с текстом ответа. Он может читать файлы, понимать структуру репозитория, предлагать план, менять код, запускать команды, анализировать ошибки и возвращаться к правкам. По этой причине к нему нельзя относиться как к генератору красивых фрагментов кода: он становится участником инженерного процесса.
OpenAI описывает Codex как cloud-based software engineering agent, который подключается к кодовой базе и автоматизирует задачи вроде bug fixing, feature development и test generation. GitHub в документации про Copilot cloud agent описывает асинхронного агента, который может создавать ветки, писать код и открывать pull request по назначенным задачам. Claude Code, в свою очередь, позиционируется как полноценный CLI-инструмент для работы с кодом в терминале. Это уже не уровень «допиши строку».
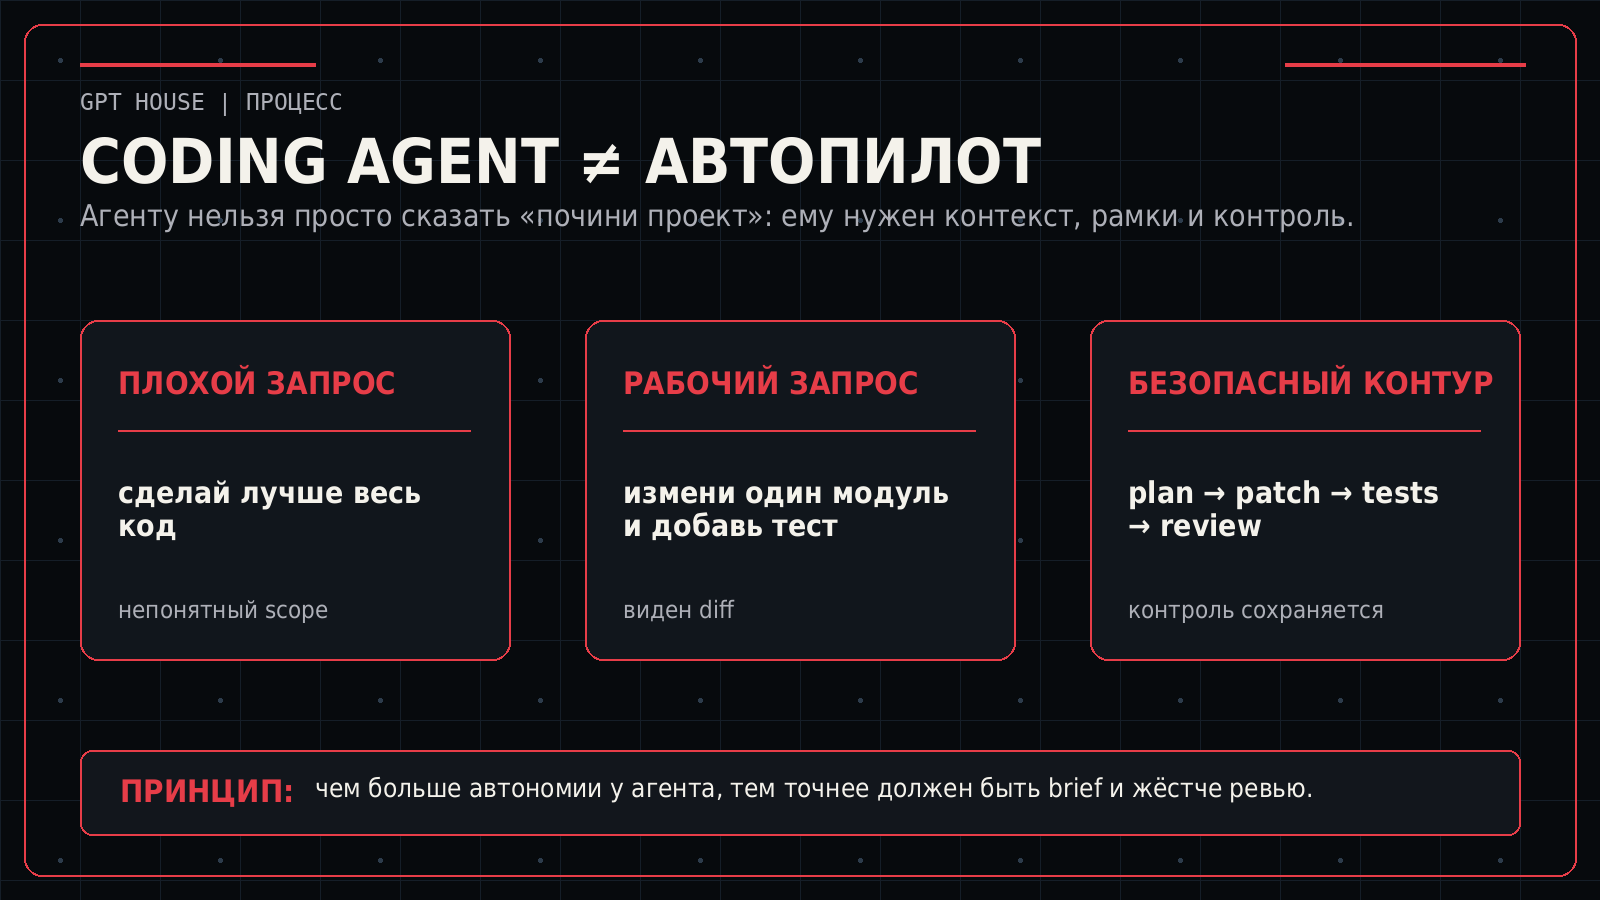
Чем больше агент может сделать сам, тем важнее управлять рамками. Без рамок он легко уходит в лишние файлы, переписывает не тот слой архитектуры, добавляет зависимость без согласования, игнорирует стиль проекта или делает правку, которую сложно проверить. Поэтому первая задача разработчика — не попросить агента «сделать красиво», а построить рабочий контур, где каждая правка проверяема.
С каких задач лучше начинать
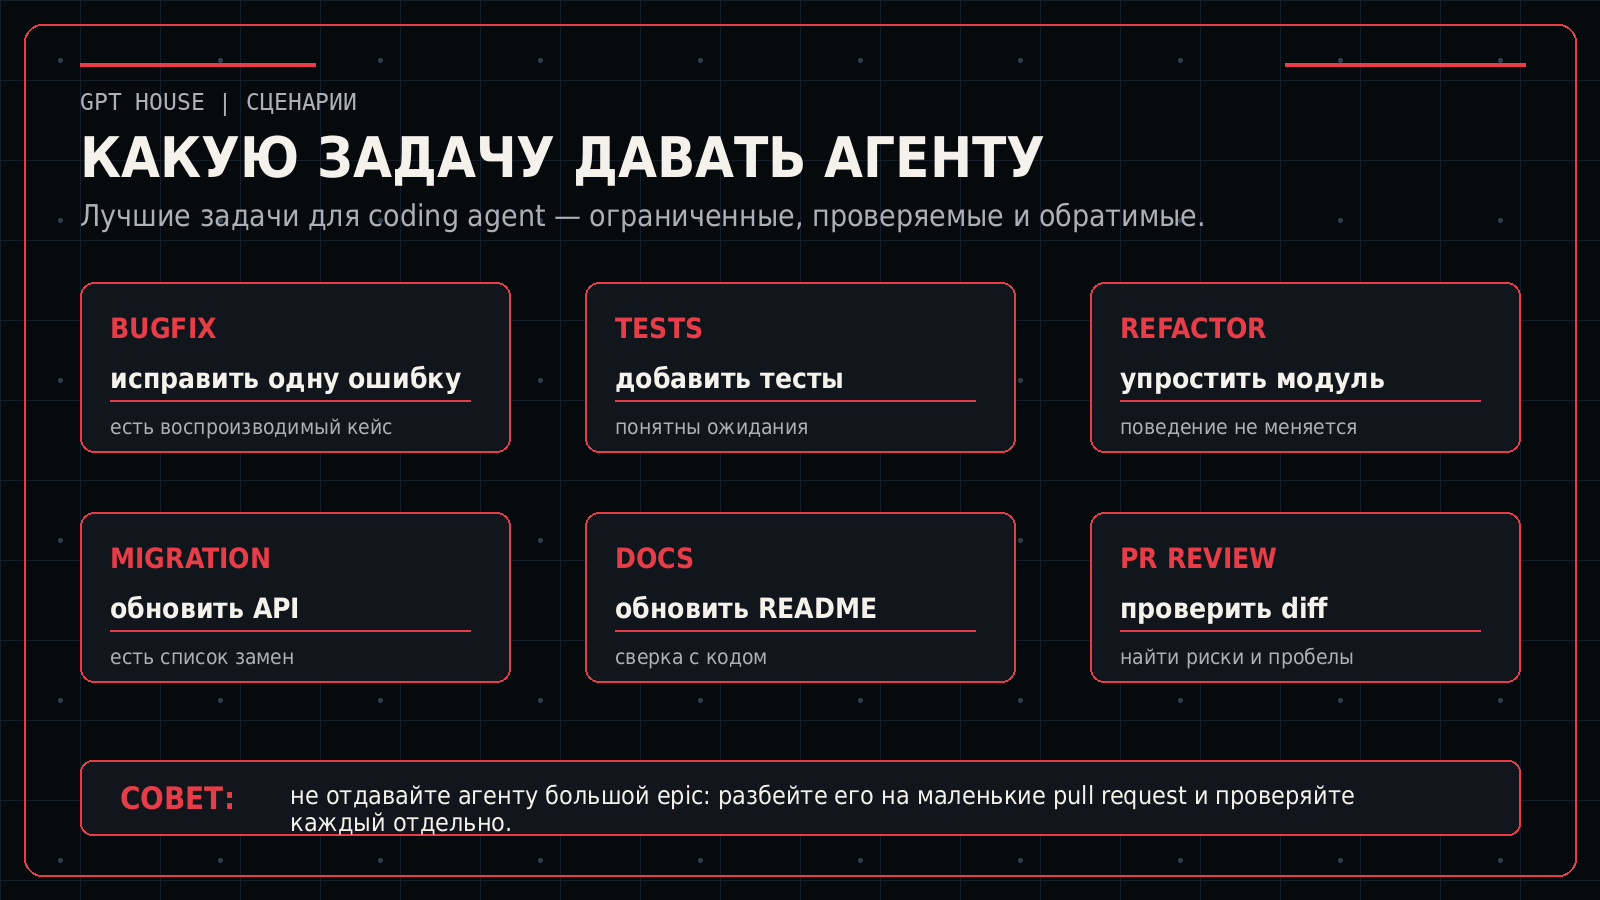
Самые безопасные задачи для первого внедрения — маленькие и обратимые. Например: добавить unit test, исправить конкретный баг, обновить документацию, переписать небольшой метод, объяснить незнакомый модуль, найти вероятную причину ошибки, обновить устаревший вызов API или подготовить черновик pull request. Такие задачи имеют понятный критерий готовности и не требуют передавать агенту весь контроль над проектом.
Плохой старт: большая расплывчатая задача: «улучши архитектуру», «перепиши фронтенд», «ускорь приложение», «проверь безопасность всего проекта». Агент может дать убедительный план и много кода, но проверить такой результат сложно. Если команда не может быстро понять diff и запустить тесты, автономия превращается не в ускорение, а в новый источник технического долга.
Практическое правило простое: первая задача для агента должна помещаться в один pull request и проверяться за 10-20 минут. Если проверка занимает дольше, задачу нужно дробить. Coding agent хорошо работает серией маленьких итераций, а не одним большим магическим коммитом.
Как формулировать задачу для AI-агента
Контекст нужно давать дозированно. Агенту полезны названия файлов, связанные модули, существующие паттерны, правила кодстайла, тестовая команда и ограничения. Но не нужно выгружать секреты, production-дампы, приватные токены и чувствительные данные. Даже если инструмент заявляет sandbox или privacy controls, политика доступа должна быть частью рабочего процесса, а не надеждой на интерфейс.
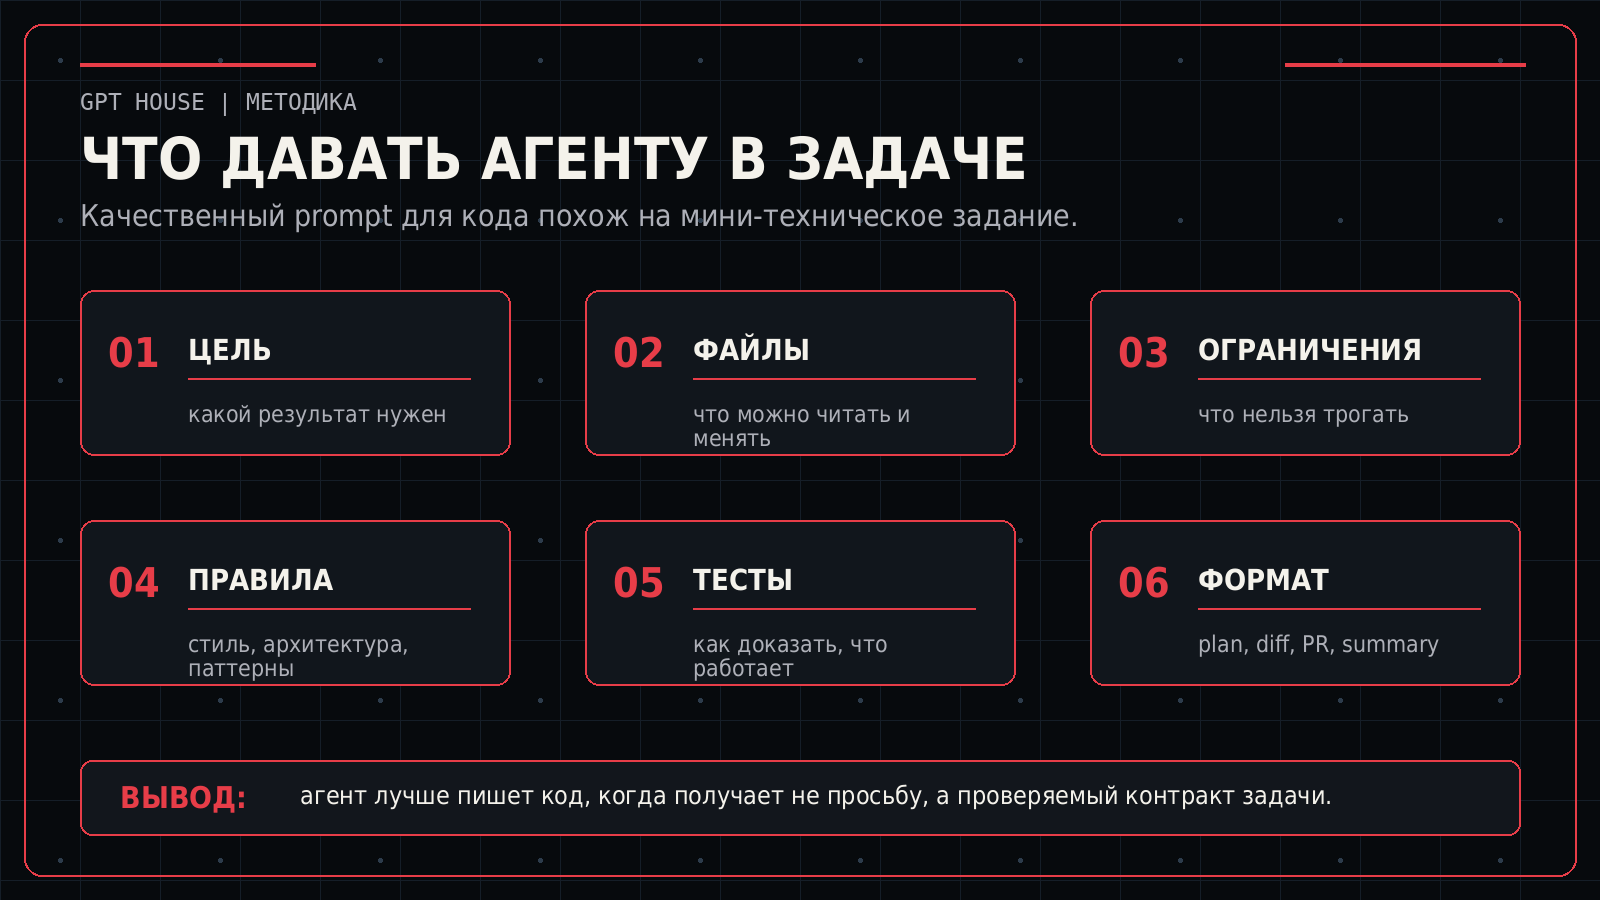
Полезная формула brief: задача, файлы, запреты, ожидаемое поведение, тесты, формат ответа. Если агент работает в Codex, GitHub Copilot coding agent, Claude Code, Cursor или Devin, эта логика остаётся одинаковой. Меняется интерфейс, но инженерный контракт задачи остаётся тем же.
Почему сначала нужен план
Перед изменением кода просите агента показать план. План нужен не для бюрократии, а для ранней остановки неправильной траектории. Если агент неверно понял архитектуру, выбрал не тот файл или предложил опасный способ миграции, это дешевле заметить до patch, чем после большого diff.
Хороший план должен содержать список файлов, предполагаемые изменения, риски и способ проверки. Например: «изменю parser.ts, добавлю тест parser.test.ts, не буду трогать публичный API, проверю npm test -- parser». Если план выглядит слишком общим, просите уточнить. Если агент сразу предлагает переписать много слоёв, дробите задачу.
У автономных агентов особенно важно отделять planning от execution. Devin в документации отдельно описывает Agent mode, где инструмент может писать код, запускать команды, пользоваться вебом и выполнять сложные задачи end-to-end; Cursor описывает team-функции вроде cloud agents, automations и agentic code reviews. Чем более самостоятельный режим вы включаете, тем полезнее явный этап планирования.
Как давать доступы и контекст без лишнего риска
Доступы должны соответствовать задаче. Если агенту нужно исправить тест, ему не нужен production token. Если он правит UI, ему не нужен доступ к платежной инфраструктуре. Если он анализирует README, ему не нужен весь приватный репозиторий. Принцип минимальных прав работает здесь так же, как в любой инженерной системе.
Для cloud-агентов важно понимать, где исполняется код и как обрабатываются данные. OpenAI в материалах про безопасный запуск Codex описывает использование workspace-level controls, compliance logs, sandboxing и управляемых требований. Cursor в документации по privacy and data governance отдельно указывает Privacy Mode, управление агентскими permissions и хранение данных Cloud Agent. Эти детали нужно проверять до подключения рабочего репозитория.
Внутри команды полезно иметь allowlist и denylist: какие репозитории можно открывать агенту, какие команды запрещены, какие секреты нельзя вставлять, кто проверяет PR, какие тесты обязательны, где хранится журнал действий. Без таких правил агент быстро превращается в «ещё один доступ с неясными правами».
Как проверять diff после работы агента
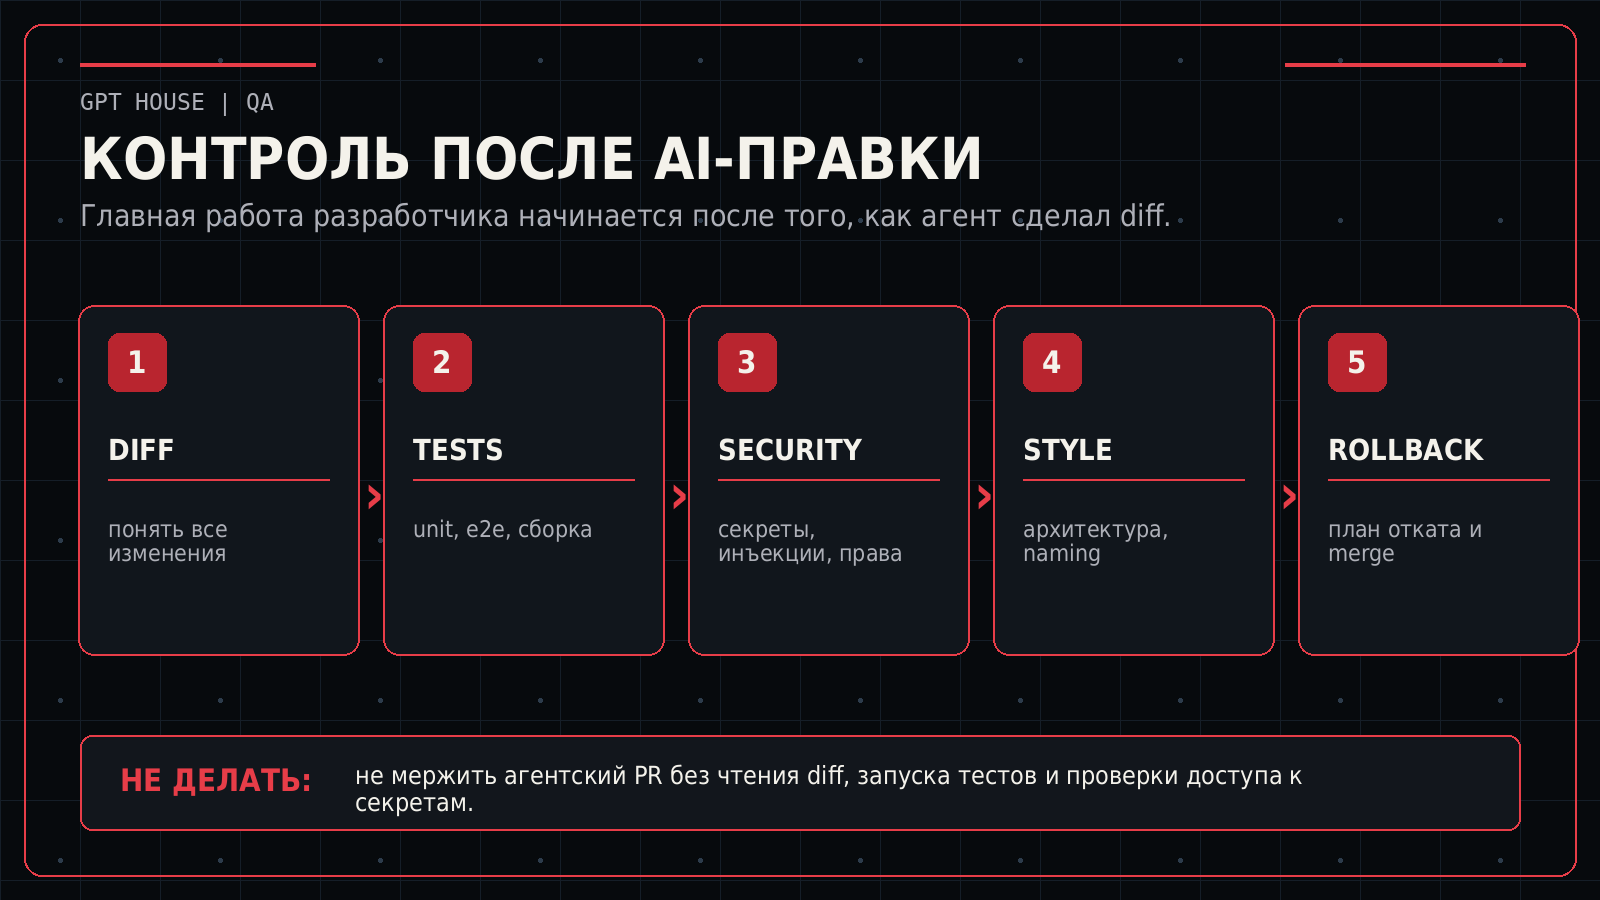
Diff: центральный объект контроля. Не оценивайте работу агента по уверенной формулировке в чате. Оценивайте изменённые файлы, удалённые строки, добавленные зависимости, тесты, миграции и побочные изменения. Если агент внёс больше правок, чем было нужно, это сигнал откатить часть изменений или дать новую, более узкую задачу.
Проверка должна идти по слоям. Сначала: понять смысл diff. Затем: запустить тесты и сборку. После этого: проверить безопасность: нет ли секретов, новых endpoint без авторизации, опасных shell-команд, SQL-инъекций, слабой обработки ошибок или случайного логирования персональных данных. Только потом можно смотреть стиль, naming и архитектуру.
GitHub Copilot code review может помогать с проверкой pull request, а документация GitHub описывает возможность запрашивать review от Copilot и настраивать автоматические проверки. Но автоматический review не отменяет человеческий. Он полезен как дополнительный слой, а не как финальный gate перед merge.
Какие задачи нельзя отдавать агенту без ручного контроля
Есть зоны, где автономный агент особенно рискован: авторизация, платежи, права доступа, миграции баз данных, криптография, инфраструктура, CI/CD, обработка персональных данных, безопасность, лицензии и любые действия с production. В этих задачах агент может быть полезен как аналитик или помощник, но не как самостоятельный исполнитель.
Отдельная опасность: скрытая уверенность. Агент может сгенерировать аккуратный код, который проходит простые тесты, но ломает edge cases, ухудшает производительность или нарушает договорённость команды. Поэтому в критичных местах нужно просить не только код, но и список допущений, рисков, непроверенных мест и тестов, которые ещё нужно добавить.
Рабочий подход: агент предлагает варианты, разработчик выбирает архитектурное решение, агент делает маленький patch, разработчик проверяет diff и тесты. Если заменить это схемой «агент написал: сразу мержим», экономия времени быстро превращается в долг.
Как выбрать инструмент под рабочий процесс
Если команда живёт в GitHub и хочет асинхронные pull request, логично смотреть в сторону GitHub Copilot coding agent и Codex. Если разработчик работает в терминале и хочет плотный контроль над командами, подойдёт Claude Code или CLI-агенты. Если важен AI-native редактор, удобен Cursor. Если нужен прототип приложения, Replit Agent закрывает сценарий «идея → приложение». Если нужен гибкий open-source контур, можно смотреть Cline, Continue, Aider и похожие инструменты.
Выбор нужно делать не по маркетинговому слову «agent», а по месту в процессе. Одному проекту нужен агент для pull request. Другому: ассистент в IDE. Третьему: автономный cloud worker. Четвёртому: инструмент для документации и тестов. Пятый вообще выиграет от простого chat+diff без доступа к командам.
Перед внедрением задайте четыре вопроса: где агент получает контекст, что он может менять, кто проверяет результат и сколько стоит ошибка. Если на эти вопросы нет ответа, инструмент ещё рано подключать к рабочему репозиторию.
Шаблон рабочего промпта для coding agent
Ниже: универсальный шаблон, который можно адаптировать под Codex, Copilot, Claude Code, Cursor, Devin, Cline или любой другой агент. Он не гарантирует идеальный результат, но снижает вероятность лишних правок и делает работу проверяемой.
Задача: [что нужно сделать]. Контекст: [какой модуль, пользовательский сценарий, связанный issue]. Можно менять: [файлы или папки]. Нельзя менять: [публичный API, схему базы, зависимости, auth, стили]. Требования: [поведение, edge cases, формат]. Проверка: [команды тестов, сборки, линтера]. Сначала: покажи план и список файлов. После изменений: дай summary, риски и команды проверки.
Для сложных задач добавляйте ограничения: «не создавай новую зависимость без объяснения», «не меняй формат ответа API», «не трогай migration», «не скрывай failing tests», «если не хватает контекста: задай вопрос». Хороший агент умеет работать с неопределённостью, но он не должен сам придумывать бизнес-правила.
Итог: агент полезен, когда у него есть рамки
Coding agent: это ускоритель инженерной рутины, а не замена инженерной ответственности. Он может быстрее найти место правки, написать тест, собрать diff, объяснить ошибку и подготовить PR. Но ответственность за архитектуру, безопасность, приватность, production-риски и качество merge остаётся у команды.
Лучший способ внедрения: не включить агента для всех задач сразу, а выбрать повторяемые сценарии: тесты, небольшие bugfix, документация, безопасный refactor, review diff. Затем измерить пользу: сколько времени сэкономлено, сколько правок отклонено, где агент ошибался, какие правила нужно добавить.
Если задача мала, контекст понятен, diff читается, тесты запускаются, секреты защищены, а review остаётся обязательным, AI-агент становится полезным инструментом. Если этих условий нет, он просто механизирует хаос.
Источники
- OpenAI Codex
- OpenAI Help: Enterprise admin getting started guide for Codex
- OpenAI: Running Codex safely at OpenAI
- GitHub Docs: Responsible use of Copilot coding agent
- GitHub Docs: About GitHub Copilot code review
- GitHub Docs: About third-party coding agents
- Claude Code overview
- Claude Code CLI usage
- Cursor Docs: Models and Pricing
- Cursor Docs: Privacy and Data Governance
- Devin Docs: Your first session
- Replit Docs: Build with Agent
Вопросы и ответы
Что такое AI-агент для программирования?
Это инструмент, который помогает выполнять инженерные задачи с кодом: читать репозиторий, предлагать план, менять файлы, запускать команды, анализировать ошибки и готовить изменения к review.
Чем coding agent отличается от обычного AI-чата?
Обычный чат чаще отвечает текстом. Coding agent работает внутри проекта или рядом с репозиторием: видит файлы, может строить diff, запускать команды и помогать закрывать задачу как инженерный шаг.
Какие задачи лучше всего давать агенту?
Небольшие bugfix, тесты, документацию, refactor одного модуля, объяснение кода, подготовку PR, проверку diff и миграции с чётким списком изменений.
Можно ли давать агенту доступ к production?
Без строгих правил — нет. Production-доступ, секреты, платежи, персональные данные, инфраструктура и миграции требуют минимальных прав, логов, review и понятного плана отката.
Нужно ли проверять код после агента?
Да. Нужно читать diff, запускать тесты, проверять безопасность, смотреть архитектуру и только потом принимать изменения. Агентский результат нельзя мержить вслепую.
Как понять, что агент действительно экономит время?
Сравнивайте не количество сгенерированного кода, а время до проверенного результата: сколько задач закрыто, сколько diff принято, сколько ошибок поймано на review и сколько правок пришлось откатить.